ADAudit Plus
Active Directory, dosya sunucusu ve iş istasyonu denetimini ayrıntılı raporlarla derinleştirin.
Log ve güvenlik olaylarını merkezi olarak analiz edin; tehdit araştırma ve müdahale süreçlerinizi destekleyin.
Çevrim içi demoyu inceleyin ↗Üreticinin herkese açık demo ortamı yeni sekmede açılır.
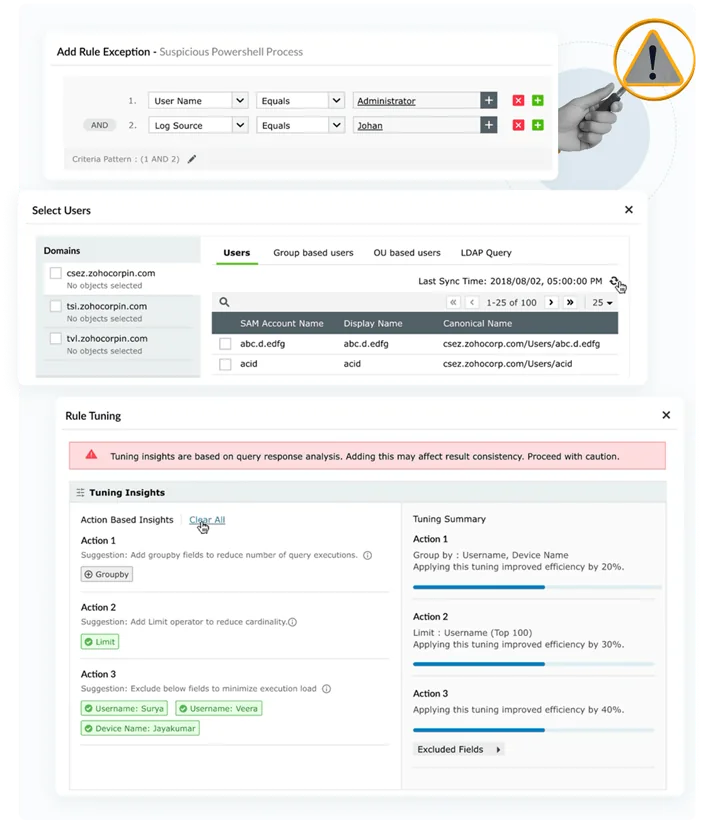
ManageEngine Log360, güvenlik operasyon merkezleri (SOC) için yapay zeka destekli, birleşik bir SIEM çözümüdür. Ağ cihazları, sunucular, uygulamalar, veritabanları, Active Directory ve bulut platformlarından gelen günlükleri toplar, ilişkilendirir ve tehditleri gerçek zamanlı tespit eder.
Kullanıcı ve varlık davranış analitiği (UEBA), yerleşik SOAR ile otomatik olay müdahalesi, veri kaybı önleme (DLP), bulut erişim güvenliği (CASB), tehdit istihbaratı ve MITRE ATT&CK eşlemesi aynı platformda yer alır. Hazır denetim raporları ve kurcalamaya karşı korumalı günlük arşivi uyumluluk denetimlerini kolaylaştırır.
Farklı kaynakların log ve olay verilerini birlikte değerlendirin.
Olay ilişkilendirme ve davranış analitiğiyle incelemeleri destekleyin.
Araştırma ve yanıt süreçlerini orkestrasyon yetenekleriyle geliştirin.
Farklı kaynaklardan günlükleri toplayın, ayrıştırın, arayın ve kurcalamaya karşı korumalı arşivleyin.
Kural tabanlı korelasyon, MITRE ATT&CK imzaları ve tehdit istihbaratı beslemeleriyle saldırıları tespit edin.
Makine öğrenimiyle kullanıcı ve varlık davranışlarındaki anormallikleri, iç tehditleri ve risk puanlarını görün.
Müdahale akışlarını otomatikleştirin, olayları tespitten kontrol altına almaya kadar yönetin.
Günlük, uyarı ve olay özetleri ile uyarıların otomatik incelenmesi için Zia yapay zeka özelliklerini kullanın.
Active Directory değişikliklerini ve oturum açmaları anlık izleyin.
Hassas verileri keşfedin, içerik farkındalıklı koruma uygulayın, dosya bütünlüğünü izleyin.
Bulut uygulamalarını, gölge BT kullanımını ve bulut verilerini izleyin.
STIX/TAXII beslemeleri ve karanlık ağ izlemeyle kötü amaçlı IP, alan adı ve URL'leri tespit edin.
Hazır denetim raporları, olay zaman çizelgesi ve adli analizle denetimlere hazırlanın.
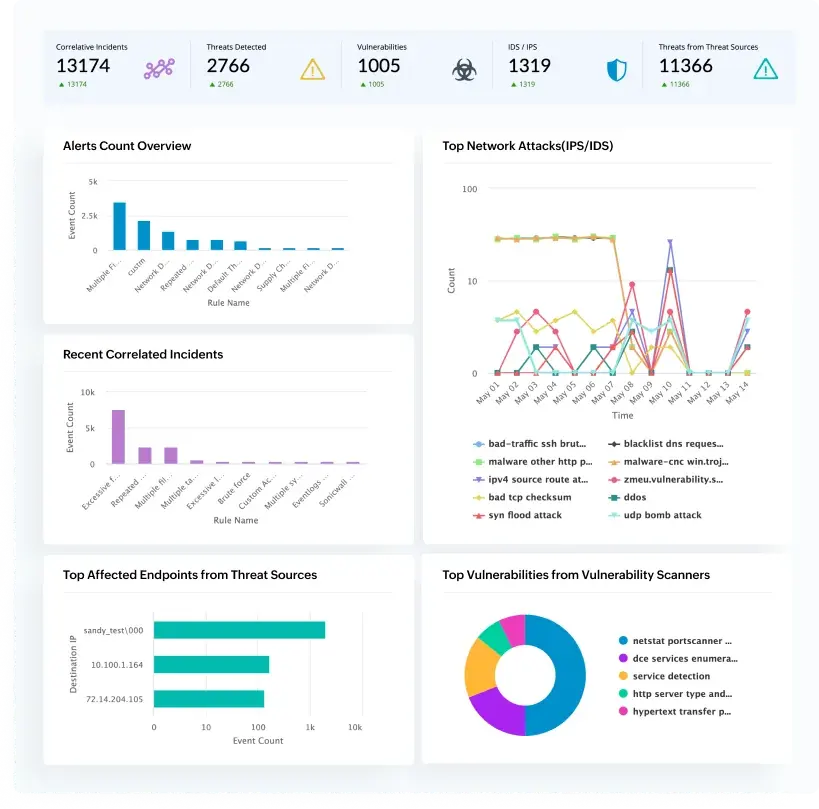
Görsel, üreticinin resmî ürün sayfasından alınmıştır. Arayüz ve özellikler seçilen sürüme göre farklılık gösterebilir.
Yıllık abonelik veya süresiz (perpetual) lisans seçenekleri.
Donanım yatırımı gerektirmeyen bulut tabanlı SIEM.
Günlük kaynakları, etki alanı denetleyicileri, Windows dosya sunucuları, bulut hesapları ve uç noktalar; AD yedekleme ve kurtarma ayrı kalem.
Sürüm içerikleri üreticinin sayfasından özetlenmiştir ve ManageEngine tarafından değiştirilebilir. Güncel kapsamı teklif aşamasında birlikte doğrularız.
Özellik ve lisans kapsamı seçilen sürüme göre değişebilir. İhtiyacınıza uygun seçenekleri birlikte değerlendirelim.
İhtiyacınıza göre bir veya birkaçını lisans teklifinize ekleyebiliriz.
Ürünün kurulumu, ilk yapılandırması ve mevcut altyapınızla bağlantısı.
IT ekibinizin ürünü günlük işlerde verimli kullanması için uygulamalı eğitim.
Mevcut ManageEngine kurulumunuzun incelenmesi ve iyileştirme önerileri.
Lisans süresi boyunca Türkçe teknik destek.
Fortinet, Palo Alto, Cisco, Sophos, Barracuda, Webroot, AlienVault OTX, ThreatFox, STIX/TAXII beslemeleri, ITSM araçları, açık API ve MCP uyumlu yapay zeka istemcileri
PCI DSS, HIPAA ve diğer düzenlemeler için hazır denetim raporları; CIS kıyaslama kontrolleri
SIEM; güvenlik olay ve bilgilerini merkezi olarak toplayan, ilişkilendiren ve tehditleri tespit eden sistemdir. Log360 bunu UEBA, SOAR, DLP, CASB ve uyumluluk raporlarıyla tek platformda birleştirir.
Ağ cihazları, güvenlik duvarları, sunucular, veritabanları, uygulamalar, uç noktalar, Active Directory ile AWS, Azure, GCP ve Salesforce gibi bulut platformlarından günlük toplar. Hazır ayrıştırıcılara ek olarak özel ayrıştırıcı tanımlanabilir.
Log360 kurum içi olarak kurulabilir veya Log360 Cloud olarak kullanılabilir. Veri saklama gereksinimlerinize ve altyapınıza göre uygun modeli birlikte seçeriz.
Lisans; günlük kaynağı, etki alanı denetleyicisi, Windows dosya sunucusu, bulut hesabı ve uç nokta sayısına göre belirlenir. Yıllık veya süresiz lisans seçenekleri vardır.
Active Directory, dosya sunucusu ve iş istasyonu denetimini ayrıntılı raporlarla derinleştirin.
Ayrıcalıklı oturum ve erişim olaylarını Log360'a aktararak riskli işlemleri izleyin.
Adınızı ve telefonunuzu bırakın; tercih ettiğiniz zaman diliminde sizi arayalım.
Ürünü biliyorsanız doğrudan seçin. Emin değilseniz ihtiyacınızı anlatın; seçenekleri birlikte değerlendirelim.
Ürünü veya hizmeti biliyorsanız doğrudan seçin. Emin değilseniz ihtiyacınızı anlatın; seçenekleri birlikte değerlendirelim.
Formu göndererek kişisel verilerinizin talebinize dönüş yapılması amacıyla KVKK Aydınlatma Metni kapsamında işleneceğini bilirsiniz.