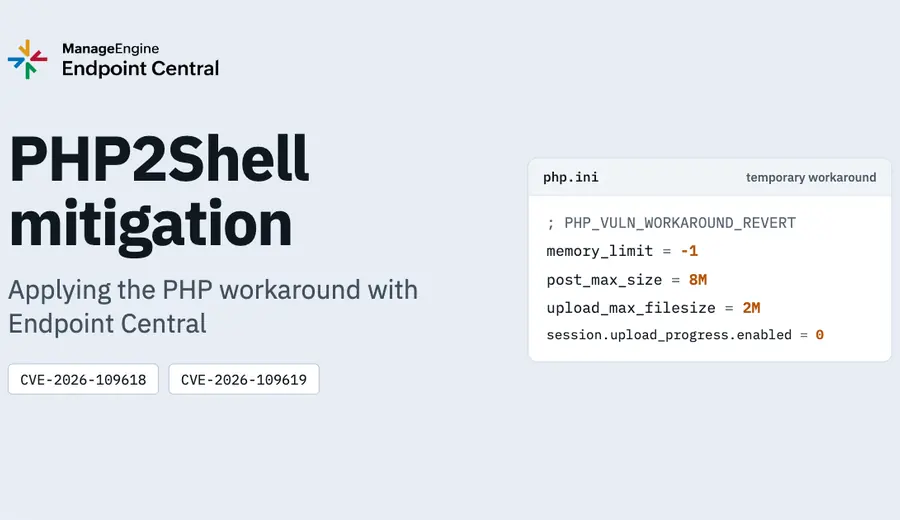
PHP, 21 Ekim 2026'da kimlik doğrulaması gerektirmeyen iki kritik uzaktan kod çalıştırma açığını (CVE-2026-109618 ve CVE-2026-109619) düzeltti; CISA her ikisini de aktif olarak istismar edilen açıklar listesine ekledi. Kalıcı çözüm PHP'yi güncellemek olsa da bunu henüz yapamayan Windows sunucular için ManageEngine, php.ini üzerinde geçici bir önlemi Endpoint Central ile tüm filoya nasıl dağıtacağınızı adım adım anlatıyor.
Kaynak: PHP2Shell mitigation: Applying the PHP workaround with Endpoint Central (ManageEngine Blog, 4 Kasım 2026). Bu özet Türkçeye çevrilmiştir.